En Bolivia ya existen denuncias y advertencias policiales sobre aplicaciones utilizadas para robar información y acceder a la banca móvil. En julio de 2026, la jefatura de Cibercrimen de la FELCC informó de siete casos formales vinculados con descargas promovidas en Facebook. Ese antecedente permite situar el problema en el país y examinarlo junto con las alertas del CGII y los análisis técnicos de América Latina.
Desde el ODIB consideramos que la prevención debe partir de una pregunta concreta: ¿qué le están pidiendo instalar o autorizar al usuario? Una transmisión de fútbol, una factura o una supuesta actualización bancaria pueden convertirse en pretextos para obtener acceso al dispositivo. A partir de allí, el riesgo depende de los permisos concedidos y de las capacidades del programa.
La advertencia de la FELCC en julio de 2026
En una entrevista publicada por Visión 360 el 15 de julio de 2026, la jefatura de Cibercrimen explicó que los anuncios patrocinados en Facebook conducían a aplicaciones que introducían un troyano en el celular. La autoridad relacionó esa descarga con la obtención de usuarios y contraseñas y describió pantallas de aparente restauración o actualización utilizadas para distraer a la persona afectada.
La declaración distinguió siete denuncias oficiales de aproximadamente 20 a 25 reportes no formalizados. Esas categorías no deben sumarse como un total comprobado de víctimas. Tampoco ofrecen una estimación de pérdidas económicas ni acreditan una campaña masiva nacional.
La cobertura de RTvU del 14 de julio recoge la advertencia policial sobre aplicaciones para ver fútbol y series coreanas, distribuidas mediante publicidad engañosa. La información sitúa las siete denuncias en La Paz y describe la recopilación de datos antes del acceso a aplicaciones financieras.
Las declaraciones permiten reconocer un mecanismo investigado por la Policía Boliviana, pero no identifican públicamente una familia concreta mediante muestras o indicadores técnicos. Por eso, atribuir esos casos a Grandoreiro, JanelaRAT o Zanubis iría más allá de lo que las fuentes sostienen. El ODIB abordó este antecedente en su alerta sobre aplicaciones de fútbol y robo de credenciales.
El antecedente técnico del CGII: Grandoreiro por correo electrónico
La alerta oficial del Centro de Gestión de Incidentes Informáticos, publicada el 2 de julio de 2024, documentó una campaña de correos con archivos maliciosos asociados a Grandoreiro. Incluye señuelos de facturas, avisos prejudiciales y convocatorias a audiencias, además de indicadores para revisión técnica.
El CGII describió capacidad para manipular ventanas, registrar pulsaciones y obtener credenciales. Se trata de una cadena basada en la ejecución de un archivo en el equipo, distinta de la descarga móvil descrita por la FELCC en 2026. Las dos advertencias muestran cómo un contenido aparentemente útil o urgente puede preparar el acceso a información financiera; no prueban que se trate de una misma campaña.
Una investigación de Mimecast del 4 de agosto de 2025 aporta otra referencia para Bolivia: sus analistas encontraron direcciones de correo asociadas al país en infraestructura de pruebas de envío utilizada en operaciones de Grandoreiro. El hallazgo indica exposición potencial; no demuestra que todas esas direcciones recibieran el archivo ni que sus titulares fueran infectados.
Otras advertencias bolivianas: reconocer el engaño antes de llamar «troyano» a todo fraude
El material de ASFI sobre ciberseguridad y gestión de riesgos en la digitalización de los servicios financieros identifica phishing y malware como riesgos relevantes. Describe programas capaces de robar información, manipular transacciones o facilitar control remoto. Ese análisis institucional respalda la necesidad de proteger dispositivos y operaciones; no es un conteo de infecciones en Bolivia.
Hay además alertas locales sobre maniobras que pueden consumarse sin instalar software. El 21 de abril de 2026, ASFI denunció una web que suplantaba su identidad para promocionar inversiones y captar dinero. El 19 de agosto, el BCB informó de una denuncia por falsos créditos ofrecidos mediante WhatsApp y Telegram, con documentos apócrifos y depósitos por QR.
Esta diferencia cambia la respuesta. Si hubo una aplicación instalada, corresponde examinar el teléfono y sus permisos. Si la persona transfirió por una oferta falsa, deben reconstruirse la conversación y la ruta del pago, sin presumir una infección. Un QR empleado para recibir dinero no demuestra, por sí mismo, que el código haya introducido un troyano.
Qué aporta el contexto regional
Los estudios regionales ayudan a reconocer técnicas y preparar controles. Su utilidad para Bolivia está en esas lecciones; la atribución de una familia a un incidente local requiere evidencia del dispositivo y de la operación investigada.
Grandoreiro: una amenaza que sobrevivió a su desarticulación parcial
Grandoreiro ilustra la persistencia del ecosistema criminal. El 30 de enero de 2024, ESET informó de su colaboración con la Policía Federal de Brasil en una operación contra la botnet. El análisis describió un malware capaz de compartir o bloquear la pantalla, registrar teclas y presentar ventanas falsas. También señaló que el robo requería la interacción del operador con el equipo comprometido.
La operación no significó la desaparición de la amenaza. En un análisis publicado el 27 de mayo de 2026, Telefónica Tech documentó campañas con múltiples etapas de infección, mecanismos para dificultar el análisis y cambios en las comunicaciones de mando y control. Entre las técnicas descritas están la generación dinámica de dominios y el uso de consultas DNS sobre HTTPS.
Cuando la infraestructura cambia, bloquear un dominio conocido o reconocer el nombre de un archivo de una campaña anterior puede resultar insuficiente. La detección debe observar también comportamientos, descargas y ejecución de programas inesperados.
Brasil y México: JanelaRAT apunta a la sesión bancaria
El 16 de abril de 2026, Kaspersky publicó un análisis sobre una nueva versión de JanelaRAT. La amenaza utiliza pantallas superpuestas para inducir al usuario a interactuar con una interfaz controlada por el atacante y facilitar el secuestro de la sesión bancaria.
La empresa reportó 14.739 ataques relacionados con JanelaRAT en Brasil y 11.695 en México durante 2025, dentro de su propia telemetría. Son eventos registrados por ese proveedor: no deben presentarse como igual número de personas afectadas, cuentas vaciadas o fraudes consumados. El reporte sitúa el foco en clientes de instituciones financieras de ambos países; no confirma una campaña equivalente en Bolivia.
Ese caso subraya una diferencia relevante: el adversario puede intentar actuar cuando el usuario ya inició sesión. La seguridad de la cuenta depende también del estado del equipo y de la autorización de cada operación.
Perú: Zanubis convierte una aplicación falsa en acceso al teléfono
La dimensión móvil está documentada en el análisis de Zanubis publicado por Kaspersky GReAT el 28 de mayo de 2025. Sus investigadores rastrearon una evolución que incluye suplantación de aplicaciones peruanas y abuso de los permisos de accesibilidad de Android. Esos permisos, diseñados para ayudar a usar el dispositivo, pueden facilitar vigilancia e interacción no autorizada cuando una aplicación maliciosa los obtiene mediante engaño.
El estudio describe versiones con captura de entradas, grabación de pantalla e interceptación de mensajes SMS. En la campaña de 2025, los señuelos incluyeron una empresa de energía y una entidad bancaria. Una supuesta factura o la instrucción de un falso asesor podían servir de pretexto para instalar el programa.
El caso confirma la adaptación de estas operaciones a instituciones y hábitos locales. No permite concluir que Zanubis esté activo en Bolivia: para esa atribución se necesitarían muestras, indicadores y evidencia del incidente nacional.
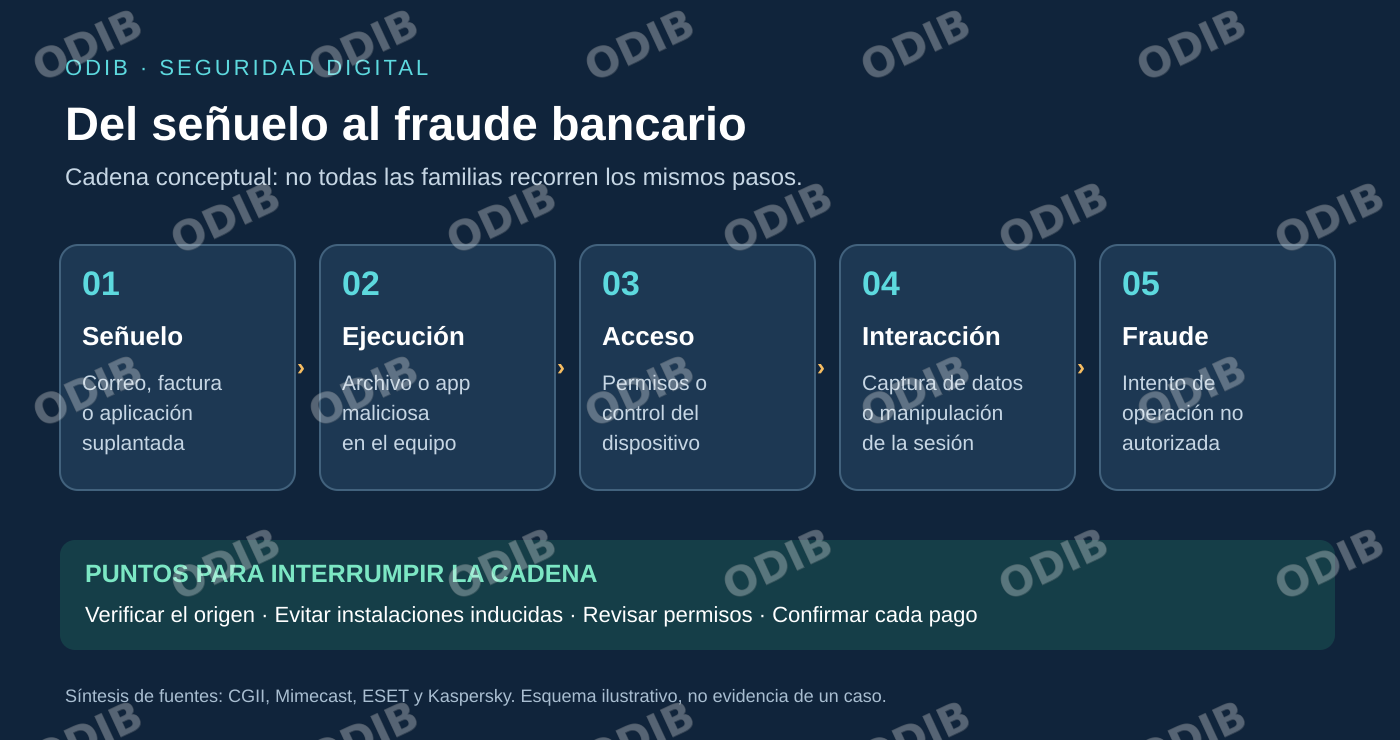
Esquema original para ODIB, elaborado a partir de los mecanismos descritos por CGII, Mimecast, ESET y Kaspersky. Es una síntesis preventiva: cada familia emplea una combinación distinta.
Un panorama regional con amenazas adaptadas a cada mercado
En Colombia, el CSIRT Financiero de Asobancaria publicó el 6 de abril de 2025 una alerta sobre distribución de múltiples troyanos mediante correos con enlaces o adjuntos que aparentaban ser documentos e instaladores legítimos. Entre las familias asociadas a la alerta figuran Mekotio, Grandoreiro, Guildma y Mispadu.
El balance de ESET sobre el primer semestre de 2026, publicado el 1 de octubre, mantuvo a Grandoreiro al frente de la actividad regional de troyanos bancarios especializados de su telemetría. El reporte también describió segmentación geográfica en otras familias, adaptadas a ecosistemas de pagos específicos. Esa fotografía regional complementa las investigaciones individuales; no equivale a una estadística de todo el sistema financiero latinoamericano.
Qué investigar ante una transferencia no reconocida
Una transferencia desconocida exige investigación. El resultado económico no revela automáticamente el mecanismo: pueden intervenir engaños sin malware, robo de contraseñas, acceso remoto o una infección bancaria. Para identificar una familia concreta hacen falta elementos técnicos que vinculen el dispositivo, el programa y la operación cuestionada.
El Banco de España explica un ejemplo de ese engaño: un troyano detecta el ingreso a la banca electrónica y muestra un falso módulo de seguridad que solicita claves u OTP. Que aparezca el logotipo habitual no garantiza que la ventana proceda del banco.
La revisión documental sugiere tres prioridades para Bolivia: mejorar el registro público de incidentes, distinguir intentos de infecciones y pérdidas confirmadas, y fortalecer el intercambio de indicadores entre equipos de respuesta y entidades financieras. Para ello, los registros deben separar las declaraciones de las víctimas, los hallazgos de los dispositivos y las transacciones investigadas.
Recomendaciones de ODIB: cortar la cadena antes de autorizar el fraude
A partir de las advertencias locales y de las técnicas documentadas en la región, el ODIB recomienda:
Verificar la solicitud por un canal independiente. Ante una factura, citación o aviso urgente, consulte la aplicación o el portal oficial escribiendo su dirección, o use un teléfono previamente conocido. No verifique llamando al número incluido en el mismo mensaje sospechoso.
Evitar instalaciones inducidas por mensajes. No ejecute programas, scripts o instaladores para consultar una supuesta deuda o desbloquear una cuenta. En el teléfono, no instale archivos APK enviados por correo, mensajería o enlaces de presuntos asesores. Busque la aplicación desde el sitio oficial de la entidad y compruebe su desarrollador en la tienda.
Revisar los permisos sensibles. Deténgase si una aplicación inesperada pide accesibilidad, control de pantalla, lectura de SMS o convertirse en aplicación de mensajería predeterminada. Confirme su necesidad y procedencia antes de concederlos; algunas aplicaciones legítimas sí los requieren.
Actualizar y proteger los dispositivos. Mantenga vigentes el sistema operativo, navegador, aplicaciones de oficina y protección antimalware. Evite equipos sin soporte y software obtenido de fuentes dudosas. Una interfaz bancaria auténtica no compensa un dispositivo comprometido.
Activar autenticación adicional y alertas. Utilice las opciones de seguridad que ofrece su banco y proteja también el correo asociado. La doble verificación reduce riesgos, pero no garantiza protección frente a control del dispositivo, robo de sesión o autorización engañosa. Revise importe y destinatario antes de aprobar.
No compartir códigos ni aceptar transferencias de prueba. Rechace solicitudes de OTP, claves o movimientos a una supuesta cuenta segura. Si le piden instalar soporte remoto para resolver un problema bancario, interrumpa el contacto y consulte directamente a la entidad.
Reforzar los controles en empresas. Separe la preparación y aprobación de pagos, limite privilegios, confirme cambios de cuentas de proveedores por otro canal y controle las herramientas de acceso remoto. Capacite especialmente a quienes reciben facturas y operan tesorería.
Si sospecha una infección o detecta un movimiento no autorizado: deje de operar desde el equipo afectado y desconéctelo de la red. En un teléfono, active el modo avión y compruebe que Wi-Fi y datos móviles estén desactivados; esa medida ayuda a contener la comunicación, pero no elimina la infección. Desde otro dispositivo confiable, contacte inmediatamente al banco por su canal oficial para solicitar bloqueo de accesos o instrumentos y revisión de transacciones. Cambie las credenciales expuestas y revoque sesiones cuando sea posible.
Conserve mensajes, remitentes, horarios, comprobantes y números de operación; no vuelva a abrir archivos sospechosos para obtener pruebas. Solicite revisión técnica y formalice el reporte ante las autoridades competentes. Si necesita análisis forense, coordine antes de borrar o reinstalar el dispositivo. Contactar rápido al banco puede facilitar la contención, aunque no garantiza la recuperación del dinero.
ODIB recomienda tratar cada incidente con evidencia y actuar desde la primera señal. Proteger el dispositivo, verificar las solicitudes y revisar cada autorización son medidas complementarias para reducir la oportunidad de estas amenazas.