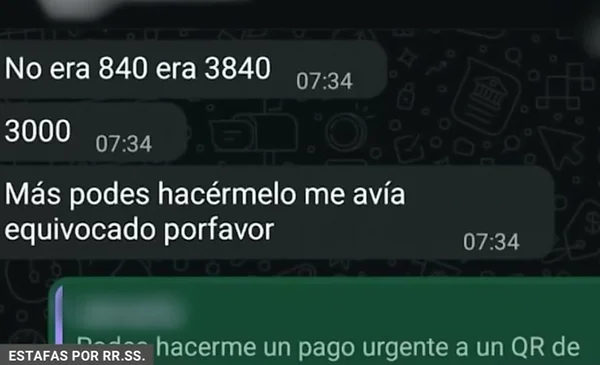
Imagen principal: captura de mensajes publicada por Red Uno en la noticia original del 28 de enero de 2026. Fuente: Red Uno.
Resumen. Una denuncia difundida por Red Uno el 28 de enero de 2026 describe una pérdida de Bs 3.840 en Cochabamba después de que una mujer recibiera solicitudes de dinero desde la cuenta de WhatsApp de su cuñada, que habría sido tomada por terceros. Desde el Observatorio de Delitos Informáticos de Bolivia (ODIB), examinamos este reporte para identificar señales de suplantación y decisiones que pueden reducir el riesgo de transferir dinero bajo engaño.
Qué se conoce del caso
Según la publicación periodística, el pedido se presentó como una necesidad urgente para pagar mercadería. La afectada realizó transferencias mediante QR y el interlocutor evitó una llamada alegando problemas de señal. Una comunicación posterior de sus familiares permitió advertir el engaño.
La noticia recoge también explicaciones policiales sobre el robo de códigos de verificación y los enlaces engañosos. Sin embargo, no aporta una pericia que permita establecer qué mecanismo concreto se utilizó para comprometer esta cuenta. Por ello, no corresponde atribuir el caso a malware, clonación de la tarjeta SIM o una vulnerabilidad de WhatsApp.
Lectura del ODIB: la confianza también necesita verificación
Nuestra lectura del relato es que el engaño aprovecha una relación previa para reducir la disposición a comprobar el pedido. Reconocer el nombre, la fotografía o el historial de una conversación puede generar una sensación de continuidad, aunque la persona que escribe haya cambiado. Antes de una transferencia, conviene verificar quién está al otro lado y para qué solicita el dinero.
La combinación de urgencia, cambio de monto y dificultad para conversar por otro medio merece una pausa. Cada elemento puede tener una explicación legítima; su concurrencia justifica detener el pago y confirmar la solicitud de forma independiente. Este criterio protege sin exigir que la persona identifique de antemano la técnica utilizada por el atacante.
También es necesario separar el medio de pago del mecanismo de engaño. Que una operación se realice por QR no demuestra que el código contenga software malicioso o que la aplicación bancaria haya sido vulnerada. Para analizar un incidente conviene distinguir el control de la cuenta de mensajería, la identidad que se presenta al destinatario y la autorización del pago. Confundir esas etapas puede desviar la prevención y la investigación.
Recomendaciones para familias y pequeños negocios
- Acordar una verificación previa. Ante solicitudes inesperadas de dinero, contactar a la persona por un número previamente conocido o confirmar presencialmente. Si no es posible verificar, posponer la transferencia.
- Revisar el destinatario. Antes de autorizar un pago, comprobar el nombre del beneficiario, el monto y el motivo. Una cuenta distinta requiere una explicación que pueda corroborarse fuera del mismo chat.
- Proteger los códigos. No compartir códigos de registro o verificación recibidos por mensaje, aunque quien los solicite diga representar al operador o sea un contacto conocido.
- Evitar decisiones bajo presión. En negocios familiares, definir quién solicita y quién confirma los pagos extraordinarios. Dejar constancia de esa confirmación ayuda a reducir errores.
Si ya hubo una transferencia
El ODIB recomienda contactar cuanto antes a la entidad financiera por sus canales oficiales, informar que la operación estaría vinculada con un fraude y solicitar que evalúe las medidas disponibles. Conviene guardar el comprobante, el identificador de la transacción, los mensajes, los números utilizados y una cronología de lo ocurrido. La rapidez puede facilitar la atención, pero no garantiza la recuperación del dinero.
Si existe sospecha de toma de una cuenta, corresponde avisar a los contactos mediante otro canal e iniciar su recuperación por los mecanismos oficiales de la plataforma. Para presentar una denuncia, conservar los archivos originales y evitar publicar información personal de víctimas o terceros. Tampoco debe pagarse a desconocidos que prometan recuperar fondos o cuentas.
Reflexión final
La prevención debe ser una práctica compartida. Quien pide ayuda puede aceptar una comprobación adicional; quien administra un negocio puede establecer reglas de pago; quien recibe un mensaje puede tomarse tiempo para confirmar. Desde el ODIB proponemos normalizar esa pausa: verificar un pedido protege tanto a la persona que paga como a aquella cuya identidad podría estar siendo utilizada.
Modalidades analizadas: estafa digital, suplantación de identidad y toma de cuentas.
Fuente del caso: Milen Saavedra, Red Uno, Alerta en Cochabamba: Estafadores roban 3.840 bolivianos tras hackear cuenta de WhatsApp, 28 de enero de 2026.